Нидерландын өгөгдөл хамгаалах хууль нь шууд үйлчилдэг Өгөгдөл хамгаалах ерөнхий журам (GDPR) болон GDPR-ийн гишүүн орнуудад үлдээсэн сонголтыг нөхдөг Нидерландын GDPR-ийн хэрэгжилтийн тухай хууль (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG)-ээс бүрдэнэ. Нидерландын Мэдээлэл хамгаалах газар (Autoriteit Persoonsgegevens, AP) нь дагаж мөрдөхийг хянаж, торгууль ногдуулж болно; GDPR-ийн хүртээмжгүй гол үл хамаарах зүйл бол зөвхөн хувийн болон өрхийн хэрэглээ, тухайлбал өөртөө зориулж хадгалсан хувийн зураг юм.
Аливаа байгууллагын хувьд ихэнх хэргийг хоёр асуулт шийддэг: боловсруулалтын хууль ёсны үндэслэл байгаа эсэх, мөн энэ нь GDPR-ийн зарчмуудыг хүндэтгэдэг үү? Доор бид UAVG-д Голландын нэмэлтүүд, хувь хүмүүсийн эрх, 72 цагийн зөрчлийн талаар мэдэгдэх үүрэг болон Нидерландад байгуулагдсан байгууллага юутай байх ёстойг хоёуланг нь тайлбарлах болно.
Агуулгын хүснэгт
Нидерландад хувийн мэдээлэлд ямар дүрэм үйлчилдэг вэ?
GDPR нь Европын Холбооны бүх гишүүн орнуудад хэрэгжихгүйгээр хэрэгждэг бөгөөд UAVG нь GDPR-ийн зөвшөөрсөн тохиолдолд Нидерландын дүрмийг нэмж оруулсан. Эдгээр нь хамтдаа компаниуд, засгийн газрын байгууллагууд, сангууд болон хувийн мэдээллийг боловсруулдаг бусад хүмүүст хамаарна.
Хувийн мэдээлэл гэдэг нь тодорхойлогдсон эсвэл танигдах боломжтой хүний тухай аливаа мэдээлэл юм: нэр, имэйл хаяг, зураг, IP хаяг эсвэл хэрэглэгчийн дугаар. Боловсруулалт гэдэг нь цуглуулах, хадгалахаас эхлээд зөвлөгөө өгөх, хуваалцах, устгах хүртэл таны түүгээр хийдэг бүх зүйлийг хамардаг.
UAVG нь Нидерландын хэд хэдэн тусгай дүрмийг тогтоодог. UAVG-ийн 5-р зүйлийн дагуу 16-аас доош насны хүүхэд зөвшөөрөлд үндэслэсэн тохиолдолд эцэг эх эсвэл хууль ёсны төлөөлөгчийн зөвшөөрөл авах шаардлагатай. UAVG-ийн 46-р зүйлийн дагуу иргэний үйлчилгээний дугаарыг (burgerservicenummer, BSN) зөвхөн хуулиар заасан тохиолдолд л ашиглаж болно. UAVG-ийн 22-30-р зүйлд өгөгдлийн тусгай ангиллын үл хамаарах зүйлийг тогтоосон.
Танд ямар хууль эрх зүйн үндэслэл хэрэгтэй вэ?
Боловсруулалтын үйл ажиллагаа бүр нь GDPR-ийн 6 дугаар зүйлд заасан зургаан хууль ёсны үндэслэлийн аль нэгийг шаарддаг: зөвшөөрөл, гэрээний гүйцэтгэл, хууль ёсны үүрэг, амин чухал ашиг сонирхол, олон нийтийн үүрэг эсвэл хууль ёсны ашиг сонирхол. Зөвшөөрөл нь тэдгээрийн зөвхөн нэг бөгөөд ихэнхдээ зөв үндэслэл биш юм.
Ихэнх арилжааны болон хөдөлмөрийн боловсруулалтын хувьд зөв үндэслэл нь гэрээний гүйцэтгэл, хууль ёсны үүрэг эсвэл хууль ёсны ашиг сонирхол юм. Зөвшөөрлийг чөлөөтэй, тодорхой, мэдээлэлтэй, хүссэн үедээ буцаан авах боломжтой байх ёстой. Ажил олгогч болон ажилтны хооронд энэ нь ховор тохиолдолд чөлөөтэй байдаг тул тэнд найдах нь боловсруулалтыг хууль бус болгодог.
Хууль ёсны ашиг сонирхол нь баримтжуулсан тэнцвэржүүлэлтийн тест шаарддаг: таны ашиг сонирхол юу вэ, түүнийг боловсруулах шаардлагатай юу, мөн энэ нь холбогдох хүмүүсийн ашиг сонирхлоос давж гарах уу? Гомдлын дараа биш, харин эхлэхээсээ өмнө уг үнэлгээг тэмдэглэ.
Боловсруулалт бүр ямар зарчмуудыг дагаж мөрдөх ёстой вэ?
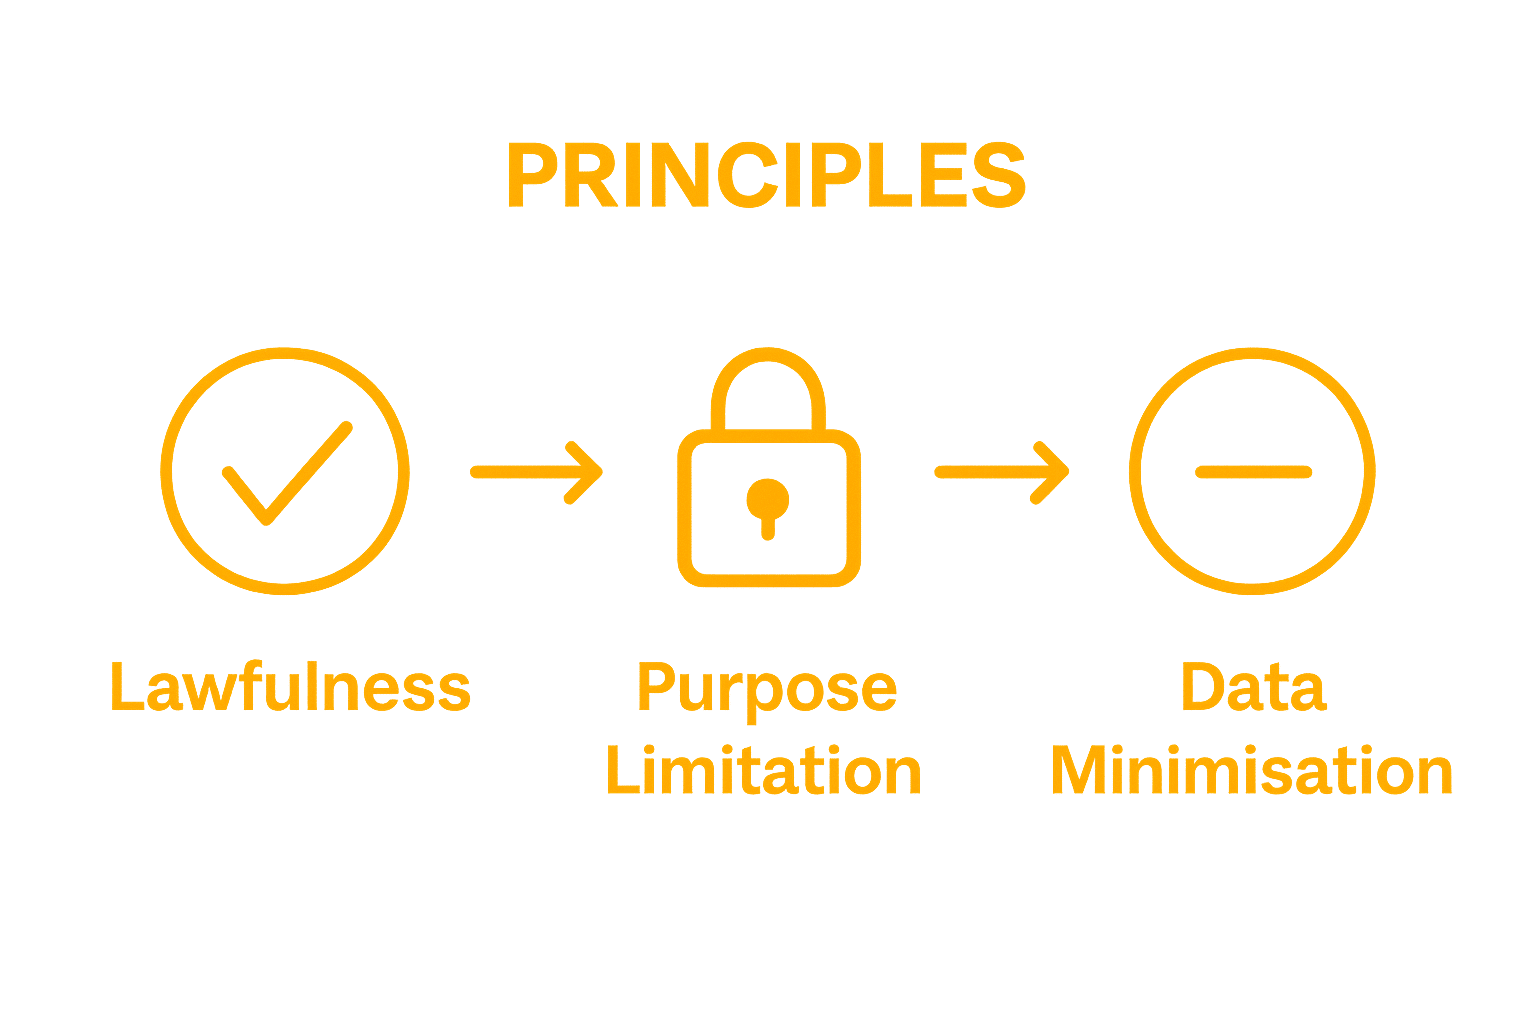
GDPR-ийн 5-р зүйлд хууль ёсны үндэслэлээс үл хамааран бүх боловсруулалтад хамаарах зарчмуудыг жагсаасан болно. Хариуцлагын зарчмын дагуу та мөн дагаж мөрдөж байгаагаа харуулах чадвартай байх ёстой.
| Зарчим | Энэ нь практик дээр юу гэсэн үг вэ |
|---|---|
| Хууль ёсны байдал, шударга ёс, ил тод байдал | Хууль ёсны үндэслэлтэй, нууцлалын мэдэгдэлд тодорхой мэдээлэл оруулсан, далд боловсруулалт хийгээгүй. |
| Зорилгын хязгаарлалт | Тодорхой зорилгоор өгөгдөл цуглуулж, нийцэхгүй зорилгоор дахин бүү ашигла. |
| Өгөгдлийг багасгах | Зөвхөн энэ зорилгоор хэрэгтэй зүйлээ цуглуул. |
| үнэн зөв байдал | Өгөгдлийг зөв, шинэчлэгдсэн байлгаарай. |
| Хадгалах сангийн хязгаарлалт | Зорилгодоо хүрсний дараа өгөгдлийг устгах эсвэл нэрээ нууцлах. |
| Шударга байдал, нууцлал | Зөвшөөрөлгүй нэвтрэх, алдагдал, гэмтлээс хамгаалах зохих хамгаалалт. |
| Хариуцлагатай байдал | Та AP-д дагаж мөрдөж байгаагаа харуулахын тулд сонголтоо баримтжуулна уу. |
Эрүүл мэндийн мэдээлэл болон бусад тусгай ангиллыг хэзээ боловсруулж болох вэ?
Зөвхөн онцгой тохиолдолд. Арьс өнгө, үндэс угсаа, улс төрийн үзэл бодол, шашин шүтлэг, үйлдвэрчний эвлэлийн гишүүнчлэл, таних тэмдэг, эрүүл мэнд, бэлгийн амьдрал эсвэл бэлгийн чиг баримжаа олгоход ашигладаг генетикийн болон биометрийн өгөгдлийг харуулсан өгөгдлийг GDPR-ийн 9-р зүйл болон UAVG-д заасан онцгой тохиолдол хамаарахгүй бол (UAVG-ийн 22-р зүйл) боловсруулж болохгүй.
Практикт ажил олгогчид ажилтны өвчний шинж чанар, шалтгааныг бүртгэж болохгүй; энэ мэдээлэл нь компанийн эмчид хамаарна. Эрүүл мэндийн үйлчилгээ үзүүлэгчид эмнэлгийн нууцыг хадгалах үүргийн дагуу эмчилгээнд зориулж эрүүл мэндийн мэдээллийг боловсруулж болно. Эрүүгийн мэдээлэл нь GDPR-ийн 10 дугаар зүйл болон UAVG-ийн дагуу ижил төстэй хязгаарлалтад хамрагдана.
Хувь хүмүүс ямар эрхтэй вэ?
Хувь хүмүүс GDPR-ийн 15-22 дугаар зүйлийн дагуу мэдээлэлд хандах, залруулах, устгах, хязгаарлах, зөөвөрлөх боломжтой байх хүсэлт гаргаж, боловсруулалтыг эсэргүүцэж болно. Та нэг сарын дотор хариу өгөх ёстой бөгөөд нарийн төвөгтэй хүсэлтийн хувьд эхний сарын дотор тухайн хүнд мэдэгдсэн тохиолдолд энэ хугацааг хоёр сараар сунгаж болно (GDPR-ийн 12(3) дугаар зүйл).
Ажил эрхлэлт эсвэл үйлчлүүлэгчийн маргааны эхний алхам болгон хандах эрхийг хамгийн их ашигладаг эрх юм. Тухайн хүн мэдээллийн хуулбар, зорилго, хүлээн авагч болон хадгалах хугацааг авах эрхтэй. Хүсэлтийг татгалзах эсвэл үл тоомсорлох нь AP-д гомдол гаргах эсвэл шүүхэд өргөдөл гаргахад хүргэж болзошгүй.
Мэдээлэл алдагдсаны дараа юу хийх ёстой вэ?
Хэрэв энэ нь холбогдох хүмүүст эрсдэл учруулах магадлал багатай бол (GDPR-ийн 33-р зүйл) үүнийг мэдсэнээс хойш 72 цагийн дотор AP-д мэдэгдэнэ үү. Эрсдэл өндөр байгаа тохиолдолд та тэдгээр хүмүүст цаг алдалгүй мэдэгдэх ёстой (GDPR-ийн 34-р зүйл).
Өгөгдлийн алдагдал (datalek) гэдэг нь хувийн мэдээлэл алдагдах, зөвшөөрөлгүй нэвтрэхэд хүргэдэг аюулгүй байдлын аливаа зөрчлийг хэлнэ: алдагдсан зөөврийн компьютер, буруу хүлээн авагчдад илгээсэн имэйл, ransomware халдлага. Мэдээлээгүй зөрчлийг оролцуулан дотооддоо баримт, үр дагавар, авсан арга хэмжээний хамт бүртгэнэ үү. 2026 оны 8-р сарын 15-наас хойш хүчин төгөлдөр мөрдөгдөж буй Кибер аюулгүй байдлын тухай хуулийн (Cyberbeveiligingswet) хүрээнд багтсан байгууллагууд 24 цагийн дотор ноцтой ослын талаар эрт сэрэмжлүүлэг өгөх шаардлагатай болж магадгүй юм.
Байгууллага ямар байр суурьтай байх шаардлагатай вэ?
Хариуцлагын зарчмын дагуу та баримт бичгийг дагаж мөрдөж байгаагаа харуулах чадвартай байх ёстой. Гол багц нь Нидерландад байгуулагдсан ихэнх байгууллагуудын хувьд ижил байдаг.
- Боловсруулалтын үйл ажиллагааны бүртгэл (GDPR-ийн 30-р зүйл), жагсаалтын зорилго, өгөгдөл болон хүлээн авагчдын ангилал, хадгалах хугацаа.
- Боловсруулалтын талаар хүмүүст мэдээлэл өгдөг нууцлалын мэдэгдэл; манайхыг үзнэ үү Нидерландын хуулийн дагуу нууцлалын мэдэгдлийн талаархи удирдамж.
- Үүлэн технологи, цалин хөлс болон мэдээллийн технологийн үйлчилгээ үзүүлэгчид гэх мэт таны өмнөөс хувийн мэдээллийг боловсруулдаг бүх нийлүүлэгчтэй (GDPR-ийн 28-р зүйл) боловсруулалтын гэрээ байгуулна.
- Эрүүл мэндийн өгөгдлийг өргөн хүрээтэй хянах эсвэл боловсруулах гэх мэт өндөр эрсдэлд хүргэж болзошгүй боловсруулалтын өгөгдөл хамгааллын нөлөөллийн үнэлгээ (DPIA) (GDPR-ийн 35-р зүйл).
- Таны гол үйл ажиллагаа нь тусгай ангиллын томоохон хэмжээний хяналт эсвэл томоохон хэмжээний боловсруулалттай холбоотой өгөгдөл хамгааллын ажилтан бөгөөд үргэлж төрийн байгууллагуудад зориулагдсан (GDPR-ийн 37-р зүйл).
- Эрсдэлд тохирсон аюулгүй байдлын арга хэмжээ, зөрчил болон хувь хүмүүсийн хүсэлтийг хүлээн авах журам.
Нидерландын Мэдээлэл Хамгаалах Газар юу хийж чадах вэ?
AP нь мөрдөн байцаалт явуулж, боловсруулалтыг нэг шугамд оруулахыг тушааж, боловсруулалтыг хориглож, торгууль ногдуулж болно. GDPR-ийн 83 дугаар зүйлийн дагуу хамгийн ноцтой зөрчлийн торгууль нь 20 сая евро буюу дэлхийн жилийн эргэлтийн 4%-д хүрдэг бөгөөд аль нь өндөр байгаагаас хамаарна.
AP нь ямар гомдлыг шалгахаа өөрөө шийддэг бөгөөд нөхөн төлбөр олгодоггүй. Хохирол амссан хүмүүс үүнийг GDPR-ийн 82 дугаар зүйлийн дагуу иргэний шүүхэд нэхэмжлэл гаргадаг. AP-ээс торгууль ногдуулах нь захиргааны шийдвэр юм: та зургаан долоо хоногийн дотор эсэргүүцэл илэрхийлж, дараа нь захиргааны шүүхэд давж заалдаж болно.
Байгууллагын хувьд юуг шалгах ёстой вэ?
- GDPR-ийн 6 дугаар зүйлийн дагуу боловсруулалтын зорилго бүрт хууль ёсны үндэслэл байгаа юу, мөн үүнийг баримтжуулсан уу?
- Таны боловсруулалтын үйл ажиллагааны бүртгэл бүрэн бөгөөд шинэчлэгдсэн үү?
- Таны хувийн мэдээллийг хариуцдаг бүх нийлүүлэгчтэй процессорын гэрээ байгуулсан уу?
- Та хандалт болон устгах хүсэлтэд нэг сарын дотор хариулж чадах уу?
- Та AP-д 72 цагийн дотор мэдэгдэх боломжийг олгодог зөрчлийн журамтай юу?
- Та BSN-ийг зөвхөн хуулиар заасан тохиолдолд л ашигладаг уу (UAVG-ийн 46-р зүйл)?
Хувь хүний хувьд та юуг шалгах ёстой вэ?
- Байгууллага таны өгөгдлийг ямар үндэслэлээр, ямар зорилгоор ашиглаж байгааг харахын тулд тус байгууллагын нууцлалын мэдэгдлийг уншина уу.
- GDPR-ийн 15 дугаар зүйлийн дагуу бичгээр хандах хүсэлт илгээж, огноог тэмдэглэнэ үү; хариултыг нэг сарын дотор өгөх ёстой.
- Боловсруулалт нь зөвшөөрөл эсвэл хууль ёсны ашиг сонирхолд үндэслэсэн бол зөвшөөрөл эсвэл эсэргүүцлийг цуцлах.
- Хэрэв та AP-д гомдол гаргах эсвэл шүүхэд хандах тохиолдолд бүх захидал харилцааны хуулбарыг хадгална уу.
- Хэрэв та хохирол амссан бол GDPR-ийн 82 дугаар зүйлийн дагуу иргэний шүүхэд нэхэмжлэл гаргахыг авч үзнэ үү.
Бид танд өгөгдлийн хамгаалалтын талаар юу хийж чадах вэ?
Манай мэдээллийн технологи болон нууцлалын хуульчид байгууллага болон хувь хүмүүст GDPR болон UAVG-ийн талаар зөвлөгөө өгдөг:
- Бид таны боловсруулалтын үйл ажиллагааг хянаж, боловсруулалтын бүртгэлийг тань тохируулна эсвэл шалгана.
- Бид нууцлалын мэдэгдэл, процессорын гэрээ болон өгөгдөл хамгаалах бодлогын төслийг боловсруулдаг.
- Бид өндөр эрсдэлтэй боловсруулалтын хувьд DPIA-г явуулдаг эсвэл хянадаг.
- Өгөгдөл алдагдсанаас хойш 72 цагийн дотор AP болон хувь хүмүүст мэдэгдэхийг зөвлөж байна.
- Бид байгууллага болон хувь хүмүүсийн хандалт болон устгах хүсэлт, гомдлыг шийдвэрлэдэг.
- Бид AP-ийн шийдвэр, торгуулийг эсэргүүцэж, давж заалдах шатны шүүхэд хандана.
Дүгнэлт
- GDPR нь Нидерландад шууд үйлчилдэг; UAVG нь зөвшөөрөл авах 16 нас, BSN ашиглах хязгаарлалт зэрэг Нидерландын дүрмийг нэмж оруулсан.
- GDPR-ийн 6 дугаар зүйлийн дагуу боловсруулалт бүр хууль ёсны үндэслэлтэй байх шаардлагатай; ялангуяа ажил дээрээ зөвшөөрөл авах нь ихэвчлэн зөв байдаггүй.
- Эрүүл мэндийн мэдээлэл гэх мэт тусгай ангиллыг зөвхөн үл хамаарах зүйлийн дагуу боловсруулж болно.
- Хувь хүмүүсийн хүсэлтэд нэг сарын дотор хариу өгөх ёстой; зөрчлийн талаар AP-д 72 цагийн дотор мэдэгдэх ёстой.
- AP нь дэлхийн жилийн эргэлтийн 4% буюу 20 сая евро хүртэлх торгууль ногдуулж болно.
Түгээмэл асуултууд
GDPR нь Нидерландад шууд үйлчилдэг үү?
Тийм ээ. GDPR хэрэгжилтгүйгээр хэрэгждэг; Нидерландын GDPR-ийн хэрэгжилтийн тухай хууль (UAVG) нь зөвхөн GDPR-д зай үлдээсэн тохиолдолд л дүрмийг нэмдэг, жишээлбэл, өгөгдлийн тусгай ангилал болон BSN ашиглахтай холбоотой.
Хувийн мэдээллийг боловсруулахад үргэлж зөвшөөрөл шаардлагатай юу?
Үгүй. Зөвшөөрөл нь GDPR-ийн 6-р зүйлд заасан зургаан хууль ёсны үндэслэлийн нэг юм. Бизнес эрхлэгчид болон ажил олгогчдын боловсруулалтын ихэнх нь гэрээ, хууль ёсны үүрэг эсвэл хууль ёсны ашиг сонирхолд суурилдаг.
Байгууллага хандалтын хүсэлтэд хэр хурдан хариу өгөх ёстой вэ?
Хүлээн авснаас хойш нэг сарын дотор. Нарийн төвөгтэй эсвэл олон тооны хүсэлтийн хувьд тухайн хүнд эхний сарын дотор мэдэгдсэн тохиолдолд хугацааг хоёр сараар сунгаж болно (GDPR-ийн 12(3) зүйл).
Мэдээллийн алдагдлыг хэзээ мэдээлэх шаардлагатай вэ?
Мэдсэнээс хойш 72 цагийн дотор, хэрэв зөрчил нь холбогдох хүмүүст эрсдэл учруулах магадлал багатай бол тухайн хүмүүст мэдэгдэх ёстой. Хэрэв эрсдэл өндөр байвал тэдгээр хүмүүст мөн мэдэгдэх ёстой.